フィッシング詐欺やサポート詐欺の手口は、どれだけ注意していても巧妙になっています。さらに最近は、自分が気をつけていても、情報を預けた企業側から漏れてしまう事件も相次いでいます。
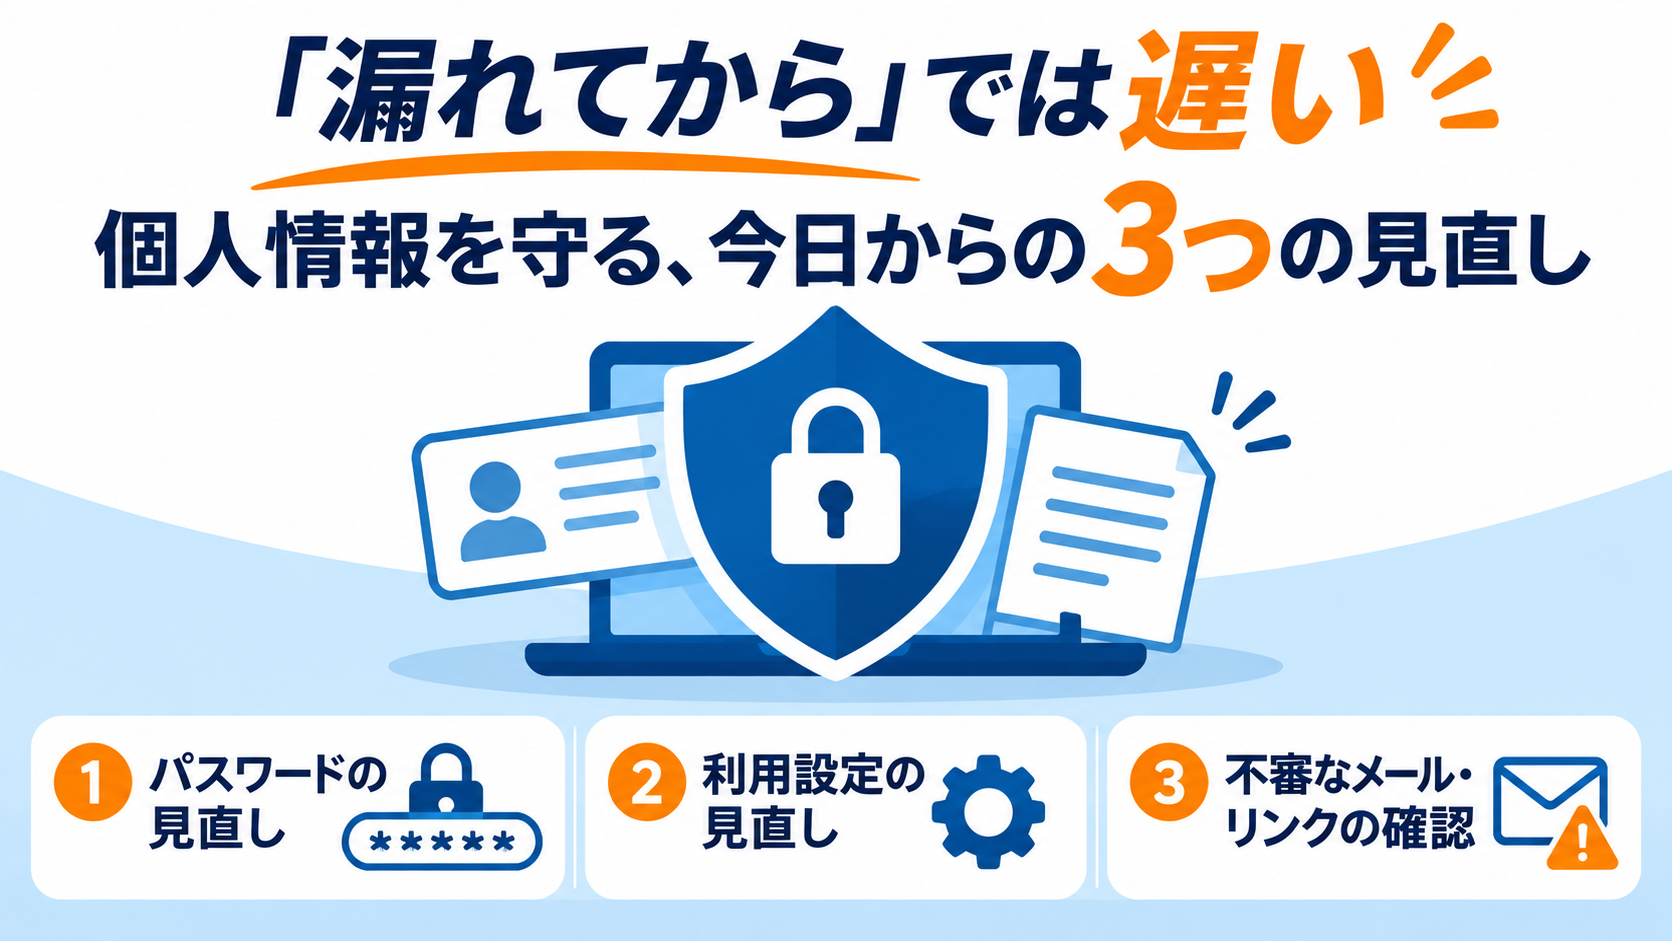
流出した情報は、金銭被害などにつながる場合があります。「うちは大丈夫」ではなく、日ごろからの備えが大切です。今日からできる対策を、3つに絞ってご紹介します。
見直し1:セキュリティ機能を「入れて終わり」にしない
セキュリティソフトには、詐欺から身を守る機能が複数入っています。
- Webサイトの安全性をチェックし、詐欺サイトや偽サイトをブロックする
- 詐欺メールや迷惑メールを検出する
- ブラウザ通知を悪用した「偽の警告メッセージ」を検出する
さらに、自分のメールアドレスや電話番号がダークウェブ上に漏えいしていないかを監視・チェックできる機能(例:トレンドマイクロのID プロテクション「個人情報の流出チェック」)もあります。漏えいに早く気づけるかどうかが、被害の大きさを分けます。
あわせて、メールが来たら送信元のアドレスを確認し、メール内のリンクではなく、自分で調べた公式サイトから確認する習慣も大切です。
見直し2:パスワードと2要素認証
- パスワードを使い回している場合は、各サービスで変更する
- 短く簡単なパスワードは、長く強いものに変える
- 2要素認証を設定しておくと、万が一パスワードが知られても不正アクセスを防ぎやすくなります
「パスワードが漏れても、入れない仕組み」が、これからの前提です。会社のシステムでは、固定IPアドレスによるアクセス制限(IP制限)も同じ考え方です(詳しくは固定IPの特集記事をご覧ください)。
見直し3:使っていないアカウントを整理する
利用していないアカウントは、個人情報を置きっぱなしにしているのと同じです。不要な情報を残さないためにも、使っていないサービスのアカウントは削除を検討しましょう。
まとめ
- セキュリティ機能を使って、詐欺サイト・詐欺メールを入り口で止める
- パスワードの使い回しをやめ、2要素認証を設定する
- 使っていないアカウントを削除して、情報の置き場所を減らす
どれも今日からできることばかりです。漏れてから慌てる前に、できるところから見直してみてください。
事務所・会社のネットワークやセキュリティの見直しは、Bizネットセンター(0120-435-233、平日10:00〜17:00)でもご相談いただけます。
出典:トレンドマイクロ公式サポート「個人情報を守るためにできること」
Powered by Muse